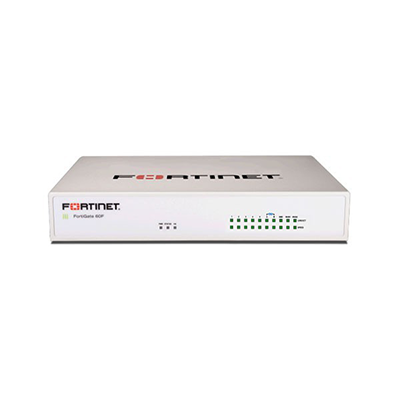

معرفی فایروال Firewall FortiGate 60F
Firewall FortiGate 60F BDL یک فایروال نسل جدید و جمعوجور از محصولات Fortinet است که برای تأمین امنیت شبکه در شعب، دفاتر سازمانی، کسبوکارهای متوسط و محیطهایی که به یک راهکار امنیتی یکپارچه نیاز دارند، طراحی شده است. این مدل با ترکیب قابلیتهای Next Generation Firewall، SD-WAN، VPN، IPS، Application Control و Web Filtering میتواند چندین وظیفه امنیتی و شبکهای را در یک تجهیز انجام دهد.
FortiGate 60F با استفاده از معماری اختصاصی Fortinet و شتابدهندههای سختافزاری، امکان پردازش سریع ترافیک شبکه را فراهم میکند. این موضوع باعث میشود دستگاه برای محیطهایی که علاوه بر امنیت به عملکرد مناسب و مدیریت متمرکز نیاز دارند، گزینهای کاربردی باشد.
فرمفاکتور کوچک FortiGate 60F باعث شده است این مدل برای شعب و دفاتر فاقد رک بزرگ نیز مناسب باشد. دستگاه بهصورت Desktop Appliance طراحی شده و نسبت به فایروالهای رکمونت فضای بسیار کمتری اشغال میکند.
یکی از ویژگیهای مهم این مدل، پشتیبانی از Secure SD-WAN است. سازمانهایی که چند اتصال اینترنت یا WAN دارند میتوانند از قابلیتهای SD-WAN برای انتخاب مسیر مناسب، کنترل ترافیک برنامهها و افزایش بهرهوری لینکهای ارتباطی استفاده کنند.
FortiGate 60F همچنین برای ایجاد ارتباطات VPN بین شعب و دفتر مرکزی کاربرد دارد. قابلیتهای IPsec VPN و SSL-VPN امکان ایجاد ارتباط امن برای کاربران و سایتهای مختلف را فراهم میکنند.
در بخش امنیتی، FortiGate 60F میتواند ترافیک شبکه را با سرویسهایی مانند IPS، Antivirus، Application Control و Web Filtering بررسی کند. به این ترتیب سازمان میتواند بسیاری از قابلیتهای مورد نیاز خود را بدون استفاده از چندین تجهیز مجزا در یک Appliance پیادهسازی کند.
نسخه BDL نیز به بستهای اشاره دارد که سختافزار FortiGate 60F را همراه با سرویسها و لایسنسهای مشخص ارائه میکند. بنابراین هنگام خرید این محصول باید SKU دقیق و نوع سرویس موجود در Bundle بررسی شود.
مشخصات فنی firewall fortigate 60f
- مدل: FortiGate 60F
- نوع محصول: Next Generation Firewall
- نوع بسته: BDL / Bundle
- فرمفاکتور: Desktop
- Firewall Throughput: تا 10Gbps
- Firewall Throughput 1518/512/64 Byte UDP: تا 10/10/6.2Gbps
- IPS Throughput: تا 1.4Gbps
- NGFW Throughput: تا 1Gbps
- Threat Protection Throughput: تا 700Mbps
- IPsec VPN Throughput: تا 6.5Gbps
- SSL-VPN Throughput: تا 900Mbps
- SSL Inspection Throughput: تا 750Mbps
- Application Control Throughput: تا 2.5Gbps
- Concurrent Sessions: تا 700,000
- New Sessions per Second: تا 35,000
- Firewall Policies: حداکثر 5000
- Site-to-Site IPsec Tunnels: حداکثر 200
- Client-to-Site IPsec Tunnels: حداکثر 250
- Concurrent SSL-VPN Users: حداکثر 200
- GE RJ45 Ports: 10 پورت
- GE WAN Ports: 2 پورت
- GE SFP Ports: ندارد
- Management Port: 1 پورت
- HA Port: 1 پورت
- USB: 2 پورت
- Console: RJ45
- Virtual Domains: حداکثر 10
- FortiSwitch پشتیبانیشده: حداکثر 16 دستگاه
- FortiAP پشتیبانیشده: حداکثر 64 دستگاه
- FortiToken پشتیبانیشده: حداکثر 500
- FortiClient ثبتشده: حداکثر 200
- High Availability: Active/Active و Active/Passive
- ابعاد: 38.5 × 216 × 160 میلیمتر
- وزن: حدود 1.4 کیلوگرم
- منبع تغذیه: External Power Adapter
- ولتاژ ورودی: 100 تا 240V AC
- مصرف برق متوسط: حدود 11.7W
- مصرف برق حداکثری: حدود 15.5W
- دمای کاری: 0 تا 40 درجه سانتیگراد
مقادیر Throughput اعلامشده توسط Fortinet، حداکثر مقادیر آزمایشگاهی هستند و عملکرد واقعی دستگاه به نوع ترافیک، اندازه Packet، سرویسهای امنیتی فعال و نحوه پیکربندی شبکه بستگی دارد.
- پردازنده و شتابدهی سختافزاری:
FortiGate 60F از معماری سختافزاری Fortinet برای شتابدهی عملیات امنیتی استفاده میکند. این معماری باعث میشود بخش قابل توجهی از عملیات پردازش شبکه و امنیت با کارایی بالاتری انجام شود و دستگاه بتواند با وجود فعال بودن قابلیتهای امنیتی مختلف، عملکرد مناسبی ارائه کند.
این موضوع برای شعب سازمانی اهمیت زیادی دارد؛ زیرا معمولاً یک FortiGate 60F وظایف متعددی مانند Gateway، Firewall، VPN، IPS و SD-WAN را بهصورت همزمان انجام میدهد.
- امنیت شبکه با FortiGate 60F:
FortiGate 60F بهعنوان یک NGFW میتواند ترافیک شبکه را در لایههای مختلف بررسی کند. مدیر شبکه میتواند بر اساس IP، پورت، Application، کاربر و سایر پارامترهای امنیتی Policy تعریف کند.
با فعالسازی سرویسهای امنیتی، دستگاه میتواند ترافیک را از نظر تهدیدات مختلف بررسی کرده و دسترسی به منابع شبکه را کنترل کند.
- IPS:
سیستم Intrusion Prevention برای شناسایی و جلوگیری از حملات شناختهشده شبکه مورد استفاده قرار میگیرد. FortiGate 60F با استفاده از IPS میتواند ترافیک مشکوک را بررسی کرده و در صورت شناسایی الگوی حمله، از عبور آن جلوگیری کند.
- Application Control:
Application Control امکان شناسایی و کنترل برنامههای مورد استفاده در شبکه را فراهم میکند. این قابلیت به مدیر شبکه اجازه میدهد برای Applicationهای مختلف Policy تعریف کند و دسترسی آنها را محدود یا کنترل کند.
- Web Filtering:
با استفاده از Web Filtering میتوان دسترسی کاربران به دستههای مختلف وبسایتها را کنترل کرد. این قابلیت در محیطهای سازمانی برای کاهش ریسک دسترسی به سایتهای مخرب و مدیریت استفاده از اینترنت کاربرد دارد.
- Antivirus:
FortiGate میتواند فایلها و ترافیک مربوط به بدافزارها را بررسی کند و در صورت استفاده از سرویسهای امنیتی مربوطه، تهدیدات شناساییشده را مسدود نماید.
قابلیت SD-WAN در FortiGate 60F
یکی از مهمترین کاربردهای FortiGate 60F در شبکههای شعب، قابلیت Secure SD-WAN است.
در بسیاری از سازمانها یک شعبه ممکن است از چند لینک اینترنت، MPLS یا ارتباطات WAN استفاده کند. در چنین شرایطی، انتخاب مسیر مناسب برای هر نوع Application اهمیت زیادی دارد.
FortiGate 60F میتواند با استفاده از قابلیتهای SD-WAN کیفیت مسیرها را بررسی کرده و ترافیک را بر اساس سیاستهای تعریفشده از مسیر مناسب عبور دهد.
برای مثال میتوان ترافیک برنامههای حساس سازمانی را از یک لینک پایدارتر عبور داد و ترافیک عمومی اینترنت را روی لینک دیگری قرار داد.
این قابلیت میتواند باعث استفاده بهتر از پهنای باند و افزایش انعطافپذیری شبکه شعب شود.
قابلیت VPN در FortiGate 60F
FortiGate 60F از VPN برای ایجاد ارتباط امن بین شبکهها و کاربران پشتیبانی میکند.
در سناریوی Site-to-Site VPN میتوان شعب مختلف را از طریق تونل IPsec به دفتر مرکزی یا دیتاسنتر متصل کرد. همچنین برای کاربران راه دور میتوان از قابلیتهای Remote Access VPN استفاده کرد.
IPsec VPN Throughput این مدل تا 6.5Gbps اعلام شده است و FortiGate 60F امکان ایجاد تعداد قابل توجهی تونل VPN را در سناریوهای سازمانی فراهم میکند.
VPN در این مدل میتواند در کنار SD-WAN نیز مورد استفاده قرار گیرد و یک بستر ارتباطی امن برای شعب سازمان ایجاد کند.
قیمت firewall fortigate 60f bdl
قیمت FortiGate 60F BDL به دلیل Bundle بودن، تنها به قیمت سختافزار FortiGate 60F وابسته نیست.
نوع سرویس FortiGuard، مدت اعتبار لایسنس، وضعیت FortiCare، مدت زمان پشتیبانی و نوع Bundle انتخابشده از عوامل مهم در تعیین قیمت نهایی هستند.
در زمان استعلام قیمت باید SKU دقیق BDL مشخص شود؛ زیرا عبارت BDL بهتنهایی مشخص نمیکند که چه سرویسهایی در بسته موردنظر قرار گرفتهاند.
همچنین قیمت نسخه نو، استوک و کارکرده FortiGate 60F میتواند تفاوت قابل توجهی داشته باشد.
عوامل مؤثر بر قیمت Firewall FortiGate 60F BDL
- نوع Bundle:
مهمترین عامل در نسخه BDL، نوع سرویسهای همراه دستگاه است. بستههای FortiGuard مختلف میتوانند سطح متفاوتی از خدمات امنیتی را ارائه کنند.
- مدت لایسنس:
مدت زمان اعتبار سرویسهای امنیتی نیز روی قیمت تأثیر دارد. Bundleهای یکساله و چندساله قیمت یکسانی ندارند.
- FortiCare:
نوع و مدت خدمات پشتیبانی FortiCare از عوامل دیگر مؤثر بر قیمت محصول است.
- وضعیت دستگاه:
نو، استوک یا کارکرده بودن FortiGate 60F نیز تأثیر مستقیم بر قیمت دارد.
- وضعیت لایسنس:
در دستگاههای کارکرده یا استوک باید وضعیت فعال بودن لایسنس و سرویسهای امنیتی بررسی شود.
- شرایط بازار:
نرخ ارز، موجودی بازار و شرایط واردات تجهیزات شبکه نیز میتواند قیمت نهایی FortiGate 60F BDL را تغییر دهد.
خرید Firewall FortiGate 60F BDL
برای خرید FortiGate 60F BDL ابتدا باید نیاز شبکه مشخص شود. این مدل بیشتر برای شعب، دفاتر سازمانی، شرکتهای متوسط و محیطهایی مناسب است که به یک فایروال قدرتمند اما کمحجم نیاز دارند.
وجود 10 پورت Gigabit Ethernet امکان اتصال دستگاه به تجهیزات مختلف شبکه را فراهم میکند. دو پورت WAN نیز برای سناریوهای چندلینکی و استفاده از SD-WAN کاربرد دارند.
اگر سازمان چند شعبه داشته باشد، FortiGate 60F میتواند در هر شعبه بهعنوان Firewall، VPN Gateway و SD-WAN Edge مورد استفاده قرار گیرد.
قبل از خرید باید پهنای باند اینترنت، تعداد کاربران، تعداد Sessionهای همزمان، میزان مصرف VPN و سرویسهای امنیتی موردنیاز بررسی شود.
همچنین باید مشخص شود که سازمان به SSL Inspection، IPS، Web Filtering، Application Control و Antivirus نیاز دارد یا خیر؛ زیرا فعالسازی قابلیتهای امنیتی مختلف روی ظرفیت پردازشی واقعی دستگاه تأثیر میگذارد.
نکات مهم در خرید firewall fortigate 60f bdl
- مدل دقیق دستگاه را بررسی کنید: FortiGate 60F با مدلهایی مانند 40F و 70F متفاوت است.
- کد دقیق BDL را بررسی کنید: سرویسهای موجود در Bundle باید مشخص باشند.
- مدت لایسنس را بررسی کنید: یکساله یا چندساله بودن سرویس اهمیت دارد.
- نوع FortiGuard Bundle را مشخص کنید: سطح خدمات امنیتی در Bundleهای مختلف متفاوت است.
- پهنای باند شبکه را بررسی کنید: ظرفیت واقعی موردنیاز باید قبل از خرید مشخص شود.
- تعداد کاربران را بررسی کنید: تعداد کاربران روی انتخاب مدل مناسب تأثیر دارد.
- تعداد Sessionها را در نظر بگیرید: ظرفیت 700 هزار Session برای این مدل اعلام شده است.
- نیاز VPN را بررسی کنید: تعداد تونلها و کاربران VPN باید مشخص شود.
- SSL Inspection را در نظر بگیرید: این قابلیت میتواند روی ظرفیت پردازشی تأثیرگذار باشد.
- پورتهای شبکه را بررسی کنید: FortiGate 60F دارای 10 پورت GE RJ45 است.
- نیاز به SD-WAN را بررسی کنید: این مدل برای Secure SD-WAN نیز مناسب است.
- وضعیت FortiCare را بررسی کنید: خدمات پشتیبانی باید هنگام خرید مشخص باشد.
- وضعیت دستگاه را بررسی کنید: در مدلهای استوک یا کارکرده، سلامت سختافزار اهمیت زیادی دارد.
- سازگاری با توپولوژی شبکه را بررسی کنید: نوع لینکهای WAN و LAN باید با دستگاه مطابقت داشته باشد.
- قبل از خرید مشاوره فنی بگیرید: انتخاب Firewall باید بر اساس پهنای باند، تعداد کاربران، VPN و سرویسهای امنیتی انجام شود.
خرید firewall fortigate 60f bdl از ورسا
خرید FortiGate 60F BDL از ورسا میتواند برای سازمانهایی که علاوه بر تأمین تجهیزات امنیت شبکه به مشاوره فنی نیاز دارند، گزینه مناسبی باشد.
FortiGate 60F به دلیل ابعاد کوچک و امکانات امنیتی گسترده، برای شعب و دفاتر سازمانی کاربرد زیادی دارد. انتخاب Bundle مناسب، بررسی ظرفیت موردنیاز و مشخصکردن وضعیت لایسنس پیش از خرید اهمیت زیادی دارد.
ورسا میتواند در زمینه انتخاب مدل مناسب FortiGate، تأمین تجهیزات، مشاوره فنی، راهاندازی و تنظیمات اولیه Firewall خدمات تخصصی ارائه کند.
در پروژههایی که به VPN، SD-WAN، HA، IPS یا Policyهای امنیتی نیاز دارند، طراحی صحیح قبل از نصب میتواند به عملکرد بهتر و امنیت بالاتر شبکه کمک کند.
سوالات متداول firewall fortigate 60f bdl
- FortiGate 60F BDL چیست؟
FortiGate 60F BDL یک بسته شامل سختافزار FortiGate 60F و سرویسها یا لایسنسهای امنیتی مشخص است که برای تأمین امنیت شبکههای سازمانی و شعب استفاده میشود.
- FortiGate 60F برای چه محیطهایی مناسب است؟
این مدل برای شعب، دفاتر سازمانی، شرکتهای متوسط و شبکههایی که به Firewall، VPN، IPS و SD-WAN نیاز دارند، گزینه مناسبی است.
- Firewall Throughput فورتی گیت 60F چقدر است؟
Firewall Throughput این مدل تا 10Gbps اعلام شده است.
- IPS Throughput FortiGate 60F چقدر است؟
IPS Throughput این مدل تا 1.4Gbps اعلام شده است.
- Threat Protection FortiGate 60F چقدر است؟
حداکثر Threat Protection Throughput این مدل 700Mbps اعلام شده است.
- FortiGate 60F چند پورت شبکه دارد؟
این مدل دارای 10 پورت Gigabit Ethernet RJ45 است که شامل پورتهای WAN و سایر رابطهای شبکه میشود.
- FortiGate 60F از SD-WAN پشتیبانی میکند؟
بله. FortiGate 60F از Secure SD-WAN پشتیبانی میکند و میتواند برای مدیریت چند مسیر WAN مورد استفاده قرار گیرد.
- ظرفیت VPN در FortiGate 60F چقدر است؟
IPsec VPN Throughput این مدل تا 6.5Gbps اعلام شده است.
- FortiGate 60F از HA پشتیبانی میکند؟
بله. FortiGate 60F از High Availability در حالتهای Active/Active و Active/Passive پشتیبانی میکند.
- BDL در FortiGate 60F به چه معناست؟
BDL به یک Bundle اشاره دارد که سختافزار را همراه با سرویسها و لایسنسهای مشخص Fortinet ارائه میکند. برای اطلاع از سرویس دقیق باید SKU محصول بررسی شود.
- هنگام خرید FortiGate 60F BDL چه چیزی مهم است؟
نوع Bundle، مدت لایسنس، FortiCare، وضعیت دستگاه، پهنای باند، تعداد کاربران، نیاز VPN، SSL Inspection و سرویسهای امنیتی موردنیاز باید پیش از خرید بررسی شوند.


نقد و بررسیها
هنوز بررسیای ثبت نشده است.