
معرفی فایروال Firewall FortiGate 60F
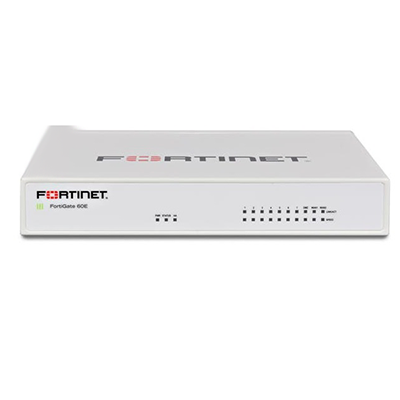
Firewall FortiGate 60F یک فایروال نسل جدید و جمعوجور از شرکت Fortinet است که برای دفاتر کوچک و متوسط، شعب سازمانها و کسبوکارهایی طراحی شده که به امنیت شبکه، VPN، کنترل برنامهها و Secure SD-WAN در یک تجهیز واحد نیاز دارند.
این مدل با فرمفاکتور Desktop، ابعاد کوچک و مصرف برق پایین، امکان استقرار آسان در محیطهای اداری و شعب را فراهم میکند. FortiGate 60F علاوه بر قابلیت Firewall، مجموعهای از سرویسهای امنیتی مانند IPS، Application Control، Antivirus، Web Filtering، SSL Inspection و VPN را در اختیار سازمان قرار میدهد.
یکی از مزیتهای مهم FortiGate 60F استفاده از پردازندههای اختصاصی Fortinet برای شتابدهی پردازش شبکه و امنیت است. این معماری باعث میشود دستگاه برای مدیریت ترافیک و سرویسهای امنیتی در شبکههای کوچک و متوسط عملکرد مناسبی داشته باشد.
FortiGate 60F دارای 10 پورت GE RJ45 است که امکان اتصال WAN، شبکه داخلی و تجهیزات مختلف را فراهم میکند. همچنین از FortiLink برای اتصال و مدیریت FortiSwitch پشتیبانی میکند و میتواند بخشی از معماری یکپارچه Fortinet Security Fabric باشد.
از نظر عملکرد، FortiGate 60F میتواند در شرایط تست مشخص تا 10Gbps Firewall Throughput، تا 1.4Gbps IPS Throughput و تا 700Mbps Threat Protection Throughput ارائه دهد. این اعداد حداکثر ظرفیتهای اعلامشده هستند و عملکرد واقعی دستگاه به نوع ترافیک و سرویسهای فعال بستگی دارد.
مشخصات فنی firewall fortifate 60f
- مدل: FortiGate 60F
- نوع محصول: Next Generation Firewall (NGFW)
- سیستمعامل: FortiOS
- فرمفاکتور: Desktop
- پورت GE RJ45: تعداد 10
- پورت GE RJ45 WAN: تعداد 2
- پورت GE RJ45 Internal: تعداد 7
- پورت GE RJ45 DMZ: تعداد 1
- پورت FortiLink: پشتیبانی
- پورت USB: تعداد 2
- پورت Console: یک عدد RJ45
- پورت SFP: ندارد
- Firewall Throughput: تا 10Gbps
- IPv4 Firewall Throughput در بسته 1518 بایتی: تا 10Gbps
- IPv4 Firewall Throughput در بسته 512 بایتی: تا 10Gbps
- IPv4 Firewall Throughput در بسته 64 بایتی: تا 6.2Gbps
- Firewall Packet Processing: تا 7.5Mpps
- Firewall Latency: حدود 3.56 میکروثانیه
- IPS Throughput: تا 1.4Gbps
- NGFW Throughput: تا 1Gbps
- Threat Protection Throughput: تا 700Mbps
- IPsec VPN Throughput: تا 6.5Gbps
- SSL-VPN Throughput: تا 900Mbps
- SSL Inspection Throughput: تا 750Mbps
- Application Control Throughput: تا 2.5Gbps
- CAPWAP Throughput: تا 3.5Gbps
- Concurrent Sessions: تا 700,000
- New Sessions/Second: تا 35,000
- Firewall Policies: حداکثر 5,000
- Gateway-to-Gateway IPsec VPN Tunnels: حداکثر 200
- Client-to-Gateway IPsec VPN Tunnels: حداکثر 250
- Concurrent SSL-VPN Users: حداکثر 200 کاربر
- VDOM: حداکثر 10
- FortiSwitch قابل پشتیبانی: حداکثر 16 دستگاه
- FortiAP قابل پشتیبانی: حداکثر 64 دستگاه
- FortiAP در Tunnel Mode: حداکثر 32 دستگاه
- FortiToken: حداکثر 500
- FortiClient: حداکثر 200
- HA: پشتیبانی از Active-Active و Active-Passive
- ذخیرهسازی داخلی: ندارد
- Wireless: ندارد
- Wi-Fi داخلی: ندارد
- منبع تغذیه: External Power Adapter
- ولتاژ ورودی: 100 تا 240V AC
- مصرف برق متوسط: حدود 12.8W
- حداکثر مصرف برق: حدود 15.5W
- ابعاد: حدود 38.5 × 216 × 160 میلیمتر
- وزن: حدود 1.4 کیلوگرم
- دمای کاری: 0 تا 40 درجه سانتیگراد
- رطوبت کاری: 10 تا 90 درصد بدون تراکم
- نوع نصب: Desktop
FortiGate 60F با پشتیبانی از Secure SD-WAN برای سازمانهایی که چند شعبه یا چند مسیر ارتباطی دارند نیز کاربرد دارد. مدیر شبکه میتواند مسیرهای ارتباطی را بر اساس کیفیت لینک، نوع برنامه و سیاستهای سازمان مدیریت کند.
یکی دیگر از قابلیتهای مهم این مدل، پشتیبانی از IPsec VPN است. ظرفیت IPsec VPN تا 6.5Gbps اعلام شده و امکان ایجاد حداکثر 200 تونل Gateway-to-Gateway و 250 تونل Client-to-Gateway را فراهم میکند.
در بخش امنیت نیز FortiGate 60F میتواند سرویسهایی مانند IPS، Application Control، Web Filtering، Antivirus و SSL Inspection را ارائه کند. در نتیجه، این محصول میتواند بسیاری از نیازهای امنیتی شعب و دفاتر را بدون نیاز به چندین تجهیز جداگانه پوشش دهد.
قیمت firewall fortifate 60f
قیمت FortiGate 60F به پارتنامبر دقیق، وضعیت دستگاه، نوع لایسنسهای امنیتی، مدت خدمات FortiGuard و FortiCare و شرایط بازار بستگی دارد.
در زمان خرید باید مشخص شود که دستگاه بهصورت سختافزار تنها تهیه میشود یا همراه با سرویسهای امنیتی و پشتیبانی عرضه خواهد شد. وجود سرویسهایی مانند IPS، Antivirus، Web Filtering و سایر قابلیتهای FortiGuard میتواند روی قیمت نهایی تأثیر داشته باشد.
همچنین قیمت مدل نو، استوک یا ریفر FortiGate 60F یکسان نیست و وضعیت گارانتی و پشتیبانی نیز باید هنگام مقایسه قیمت در نظر گرفته شود.
بنابراین برای استعلام قیمت دقیق، بهتر است پارتنامبر، وضعیت کالا و مدت زمان سرویس موردنیاز مشخص شود.
عوامل مؤثر بر قیمت firewall fortifate 60f
- پارتنامبر و SKU:
پارتنامبر مشخص میکند دستگاه با چه سرویسها و شرایطی عرضه میشود.
- لایسنس FortiGuard:
سرویسهای امنیتی FortiGuard میتوانند قابلیتهایی مانند IPS، Antivirus، Web Filtering و محافظت در برابر تهدیدات را تکمیل کنند.
- FortiCare:
سطح خدمات پشتیبانی و مدت قرارداد FortiCare از عوامل مؤثر بر قیمت نهایی است.
- مدت لایسنس:
سرویسهای یکساله یا چندساله قیمت متفاوتی خواهند داشت.
- وضعیت کالا:
نو، استوک یا ریفر بودن دستگاه روی قیمت تأثیر مستقیم دارد.
- شرایط بازار:
نرخ ارز، هزینه واردات و میزان موجودی FortiGate 60F نیز در قیمت بازار مؤثر هستند.
- نوع کاربرد:
نیاز یک دفتر کوچک با یک شعبه با نیاز یک سازمان چندشعبهای یکسان نیست و سرویسهای موردنیاز میتوانند متفاوت باشند.
خرید firewall fortifate 60f
خرید FortiGate 60F برای دفاتر، شعب و کسبوکارهای کوچک و متوسطی مناسب است که به یک فایروال قدرتمند اما کمحجم نیاز دارند.
فرمفاکتور Desktop این دستگاه باعث میشود برای نصب آن نیازی به فضای رک نباشد. ابعاد کوچک و مصرف برق پایین نیز استفاده از آن را در محیطهای اداری ساده میکند.
وجود 10 پورت GE RJ45 یکی از مزایای FortiGate 60F است. دو پورت WAN امکان استفاده از چند لینک اینترنت یا ارتباطی را فراهم میکنند و پورتهای داخلی نیز برای اتصال تجهیزات شبکه در اختیار مدیر قرار دارند.
FortiGate 60F همچنین برای اتصال شعب از طریق VPN گزینه مناسبی است. پشتیبانی از IPsec VPN با ظرفیت تا 6.5Gbps و امکان ایجاد صدها تونل VPN باعث میشود بتوان از آن در شبکههای چندشعبهای استفاده کرد.
از نظر امنیتی، این مدل دارای IPS، Application Control، SSL Inspection و Threat Protection است. بنابراین میتواند علاوه بر کنترل دسترسی، تهدیدات شبکه و رفتار برنامهها را نیز بررسی کند.
ظرفیت 700 هزار Concurrent Session و ایجاد حداکثر 35 هزار New Session در ثانیه نیز برای بسیاری از دفاتر و شبکههای سازمانی کوچک و متوسط کافی است.
در زمان خرید نباید فقط Firewall Throughput را معیار قرار داد. اگر سرویسهایی مانند IPS، SSL Inspection و Threat Protection بهصورت همزمان فعال باشند، ظرفیت واقعی موردنیاز باید بر اساس همان سرویسها محاسبه شود.
نکات مهم در خرید Firewall FortiGate 60F
اولین نکته این است که FortiGate 60F را با FortiWiFi 60F اشتباه نگیرید. FortiGate 60F نسخه بدون Wi-Fi داخلی است، درحالیکه FortiWiFi 60F برای محیطهایی طراحی شده که به Wireless داخلی نیاز دارند.
دوم، تعداد و نوع پورتهای موردنیاز شبکه را بررسی کنید. FortiGate 60F دارای 10 پورت GE RJ45 است و فاقد پورت SFP داخلی است. اگر اتصال مستقیم فیبر نوری موردنیاز باشد، باید تجهیزات جانبی یا مدل دیگری متناسب با معماری شبکه در نظر گرفته شود.
سوم، میزان ترافیک واقعی شبکه را مشخص کنید. عدد 10Gbps مربوط به Firewall Throughput است، درحالیکه Threat Protection تا 700Mbps اعلام شده است. بنابراین برای شبکهای که سرویسهای امنیتی سنگین فعال دارد، عدد Threat Protection اهمیت بیشتری خواهد داشت.
چهارم، تعداد کاربران VPN و شعب را بررسی کنید. در صورت استفاده گسترده از Site-to-Site VPN یا Remote Access VPN، ظرفیت تونلها و SSL-VPN باید با نیاز سازمان مقایسه شود.
پنجم، سرویسهای FortiGuard و FortiCare را در زمان خرید مشخص کنید. خرید سختافزار بدون درنظرگرفتن نیازهای لایسنس و پشتیبانی ممکن است باعث شود هزینه نهایی پروژه بیشتر از برآورد اولیه شود.
در نهایت اگر شبکه در آینده قرار است توسعه قابلتوجهی داشته باشد، بهتر است ظرفیت موردنیاز چند سال آینده نیز در انتخاب مدل فایروال لحاظ شود.
خرید firewall fortifate 60f از ورسا
برای خرید Firewall FortiGate 60F از ورسا میتوانید مشخصات شبکه، تعداد کاربران، تعداد شعب، حجم ترافیک، نوع ارتباطات و سرویسهای امنیتی موردنیاز خود را اعلام کنید تا مدل و پیکربندی مناسب انتخاب شود.
ورسا در زمینه تأمین تجهیزات امنیت و شبکه، علاوه بر فروش تجهیزات، امکان ارائه مشاوره تخصصی فنی برای انتخاب فایروال مناسب را نیز فراهم میکند.
انتخاب FortiGate نباید فقط بر اساس عدد Firewall Throughput انجام شود. عواملی مانند Threat Protection، IPS، SSL Inspection، VPN، تعداد Sessionها، تعداد کاربران و رشد آینده شبکه باید همزمان بررسی شوند.
همچنین در پروژههای سازمانی، تنظیم صحیح Firewall Policy، VPN، VLAN، Routing، SD-WAN و در صورت نیاز HA نقش مهمی در امنیت و عملکرد شبکه خواهد داشت.
سوالات متداول firewall fortifate 60f
- FortiGate 60F چیست؟
FortiGate 60F یک فایروال نسل جدید از Fortinet است که برای دفاتر، شعب و شبکههای کوچک و متوسط طراحی شده و قابلیتهایی مانند Firewall، IPS، VPN، Application Control و Secure SD-WAN را ارائه میدهد.
- FortiGate 60F چند پورت دارد؟
این مدل دارای 10 پورت GE RJ45 است که برای WAN، شبکه داخلی و DMZ مورد استفاده قرار میگیرند.
- سرعت Firewall در FortiGate 60F چقدر است؟
Firewall Throughput این مدل تا 10Gbps است.
- سرعت IPS در FortiGate 60F چقدر است؟
IPS Throughput این مدل تا 1.4Gbps است.
- Threat Protection در FortiGate 60F چقدر است؟
ظرفیت Threat Protection این مدل تا 700Mbps است.
- FortiGate 60F برای چه محیطهایی مناسب است؟
این مدل برای دفاتر کوچک و متوسط، شعب سازمانی و کسبوکارهایی که به امنیت شبکه و VPN نیاز دارند مناسب است.
- FortiGate 60F از VPN پشتیبانی میکند؟
بله. FortiGate 60F از IPsec VPN و SSL-VPN پشتیبانی میکند و ظرفیت IPsec VPN آن تا 6.5Gbps است.
- FortiGate 60F چند Session همزمان را پشتیبانی میکند؟
حداکثر Concurrent Session این مدل 700,000 Session است.
- آیا FortiGate 60F از SD-WAN پشتیبانی میکند؟
بله. FortiGate 60F از قابلیت Secure SD-WAN برای مدیریت و بهینهسازی ارتباطات شبکه پشتیبانی میکند.
- FortiGate 60F دارای Wi-Fi است؟
خیر. FortiGate 60F فاقد Wi-Fi داخلی است. برای نسخه دارای Wireless باید FortiWiFi 60F را بررسی کرد.
- آیا FortiGate 60F از HA پشتیبانی میکند؟
بله. این مدل از Active-Active و Active-Passive پشتیبانی میکند.
- FortiGate 60F برای چند کاربر مناسب است؟
تعداد مناسب کاربران به نوع ترافیک و سرویسهای فعال بستگی دارد و نمیتوان تنها بر اساس یک عدد ثابت تعیین کرد. برای انتخاب دقیق باید حجم ترافیک، VPN، SSL Inspection و سرویسهای امنیتی بررسی شوند.
- آیا FortiGate 60F برای شعب سازمانی مناسب است؟
بله. ابعاد کوچک، پشتیبانی از VPN، SD-WAN و سرویسهای امنیتی یکپارچه، آن را برای بسیاری از شعب سازمانی مناسب میکند.
- تفاوت FortiGate 60F و FortiWiFi 60F چیست؟
تفاوت اصلی در قابلیت Wireless است؛ FortiGate 60F نسخه بدون Wi-Fi داخلی است، درحالیکه FortiWiFi 60F دارای قابلیت بیسیم داخلی است.
نقد و بررسیها
هنوز بررسیای ثبت نشده است.